 Bugzio
Pasiekiamumas ir atsako laikas
HTTP patikrinimai planą atitinkančiu dažniu — net kas 30 sekundžių. Kiekvienas matavimas išsaugo būsenos kodą ir atsako laiką, todėl sulėtėjimas matomas dar prieš kritimą.
Galimybė
Trylika paslaugų reguliariai tikrina kiekvieną projektą, ir kiekvienas patikrinimas baigiasi 0–100 balų įvertinimu, A–F pažymiu ir konkrečių radinių sąrašu. Įspėjimas ateina tik tada, kai būsena pasikeičia.
Be mokėjimo kortelės · Neribotas pranešėjų skaičius · Sąsaja 6 kalbomis
Kodėl tai svarbu
Pasibaigęs sertifikatas. Puslapis, tapęs dvigubai lėtesniu. Slapukas, atsirandantis prieš sutikimą. Nė vienas jų nesiunčia laiško.
Rezultatas: ataskaita klientui parengta anksčiau, nei jis jos paprašo.
Ką gaunate
Kiekviena paslauga veikia pagal tą pačią schemą: balai, pažymys ir radiniai su būsena „tvarkoje“, „įspėjimas“ arba „klaida“.
HTTP patikrinimai planą atitinkančiu dažniu — net kas 30 sekundžių. Kiekvienas matavimas išsaugo būsenos kodą ir atsako laiką, todėl sulėtėjimas matomas dar prieš kritimą.
Google PageSpeed Insights matavimai plano nustatytu ritmu. Istorija rodo, ar po paskutinės laidos puslapis tapo greitesnis, ar lėtesnis.
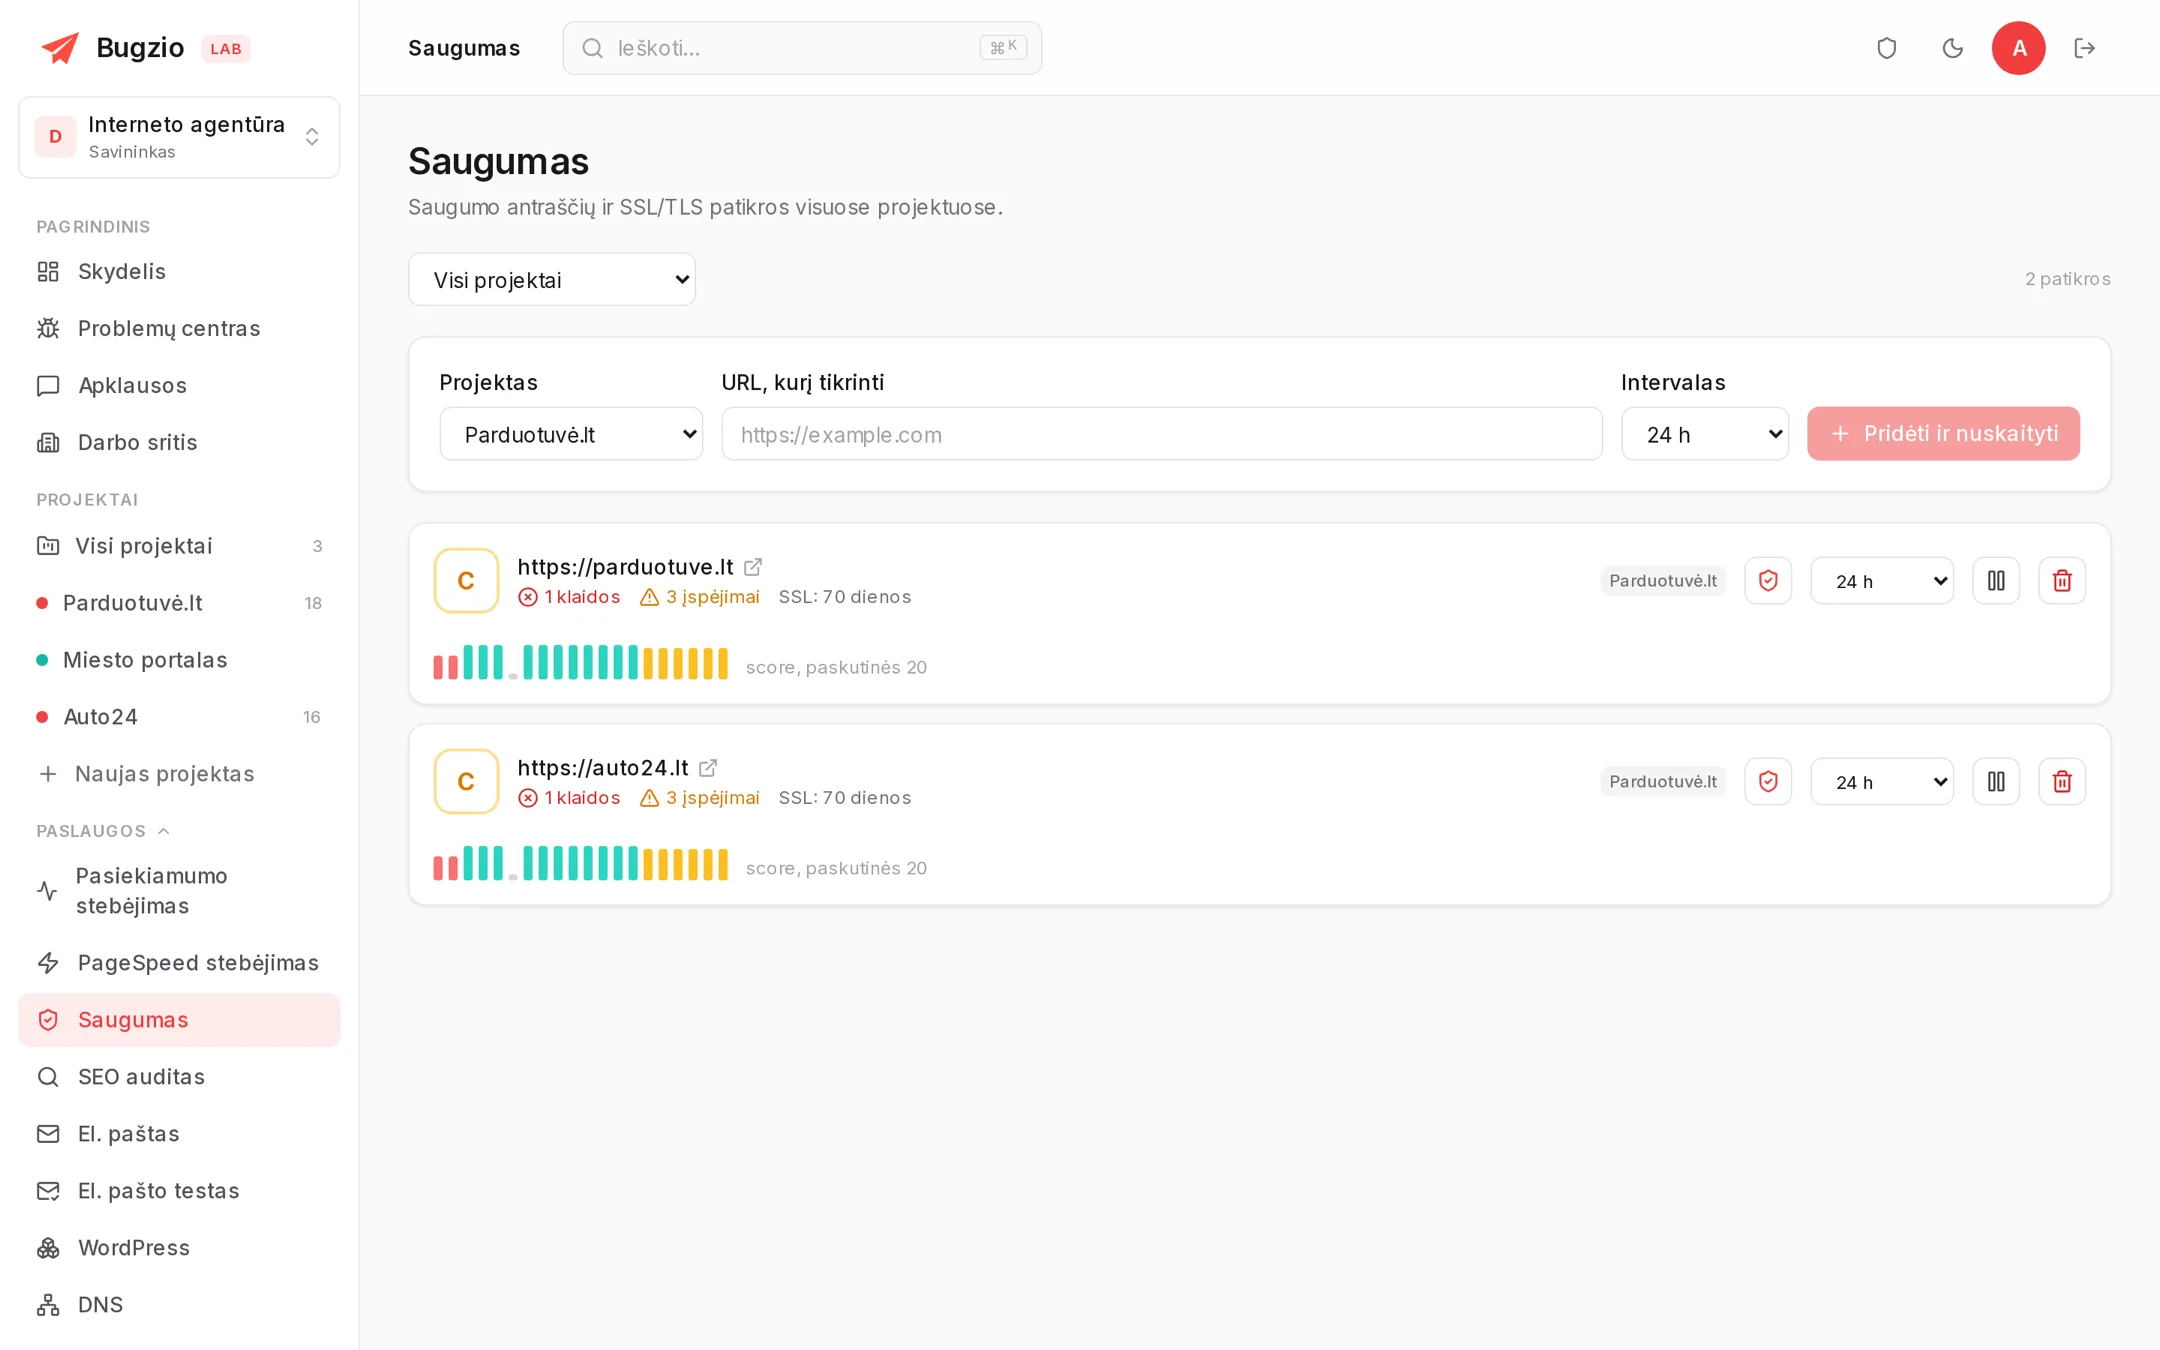
HTTP saugumo antraštės, slapukų vėliavėlės, CORS, atviri failai ir skydeliai, sertifikato konfigūracija bei turinio skenavimas ieškant paslėpto kodo ir netikėtų peradresavimų.
Antraštės, meta aprašymai, kanoninis adresas, indeksuojamumas, socialinių tinklų žymos, paveikslėlių alt tekstai, robots.txt ir sitemap.xml.
WCAG 2.2 AA auditas su axe-core keliuose ekrano dydžiuose ir GDPR skenavimas, fiksuojantis slapukus bei sekiklius, kurie atsiranda prieš gaunant sutikimą.
Įspėjimas išsiunčiamas tik tada, kai paslauga pereina iš geros būsenos į blogą, ir dar kartą, kai problema išspręsta. Ne po kiekvieno patikrinimo. Gavėjus suderiname su jumis: el. paštu, SMS — pagal poreikį.
Iki šiol automatiškai atlikta daugiau nei 48 000 patikrinimų, iš jų 44 414 — pasiekiamumo patikrinimai. Tai ta pati sistema, kuri veiks jūsų projektuose.
Pažymys, balai ir radiniai kiekvienai paslaugai. Radinys nurodo konkrečią vietą, o ne bendrą patarimą.
Kaip tai veikia
Paslaugos yra projekto nustatymuose. Įjunkite, ko reikia — visa kita vyksta fone.
Adresas ir domenas. Iš jų sukuriami tikrinami taikiniai kiekvienai paslaugai.
Kiekvienam projektui atskirai. Planas nustato, kaip dažnai vyksta patikrinimai ir kiek laiko saugoma istorija.
Įspėjimų gavėjus suderiname su jumis — el. paštu, SMS pagal poreikį. Visa istorija lieka skydelyje, todėl ataskaitą klientui galite parengti bet kada.
Visas sąrašas
Kiekviena jų įjungiama atskirai kiekvienam projektui.
Susijusios galimybės
Visos šios dalys renka duomenis į tą patį pranešimą ir tą patį projektą.
Valdiklis, kuris vienu paspaudimu surenka ekrano nuotrauką, konsolę, tinklo užklausas ir aplinką.
Sutikimo baneris su žurnalu kaip įrodymu ir automatiniu skriptų blokavimu WordPress svetainėse.
Jūsų logotipas, jūsų spalva, jūsų domenas ir atskira darbo sritis kiekvienam klientui.
Įjunkite stebėseną viename projekte ir pažiūrėkite, ką trylika paslaugų šiandien randa jūsų svetainėje.
Be mokėjimo kortelės · Neribotas pranešėjų skaičius · Sąsaja 6 kalbomis