 Bugzio
Kättesaadavus ja vastuseaeg
HTTP-kontrollid paketiga lubatud sagedusega — kuni iga 30 sekundi järel. Iga mõõtmine salvestab olekukoodi ja vastuseaja, nii et aeglus on näha juba enne katkestust.
Võimalus
Kolmteist teenust kontrollivad iga projekti regulaarselt ning iga kontroll lõpeb 0–100 punkti, A–F hinde ja konkreetsete leidude nimekirjaga. Hoiatus tuleb ainult siis, kui olukord muutub.
Ilma maksekaardita · Piiramatu arv teatajaid · Liides 6 keeles
Miks see loeb
Aegunud sertifikaat. Leht, mis on kaks korda aeglasem. Küpsis, mis pannakse enne nõusolekut. Ükski neist ei saada e-kirja.
Tulemus: kliendi aruanne on valmis enne, kui ta seda küsib.
Mida sa saad
Iga teenus töötab sama skeemi järgi: punktid, hinne ja leiud staatusega „korras“, „hoiatus“ või „viga“.
HTTP-kontrollid paketiga lubatud sagedusega — kuni iga 30 sekundi järel. Iga mõõtmine salvestab olekukoodi ja vastuseaja, nii et aeglus on näha juba enne katkestust.
Google PageSpeed Insightsi mõõtmised paketiga määratud rütmis. Ajalugu näitab, kas viimane väljalase tegi lehe kiiremaks või aeglasemaks.
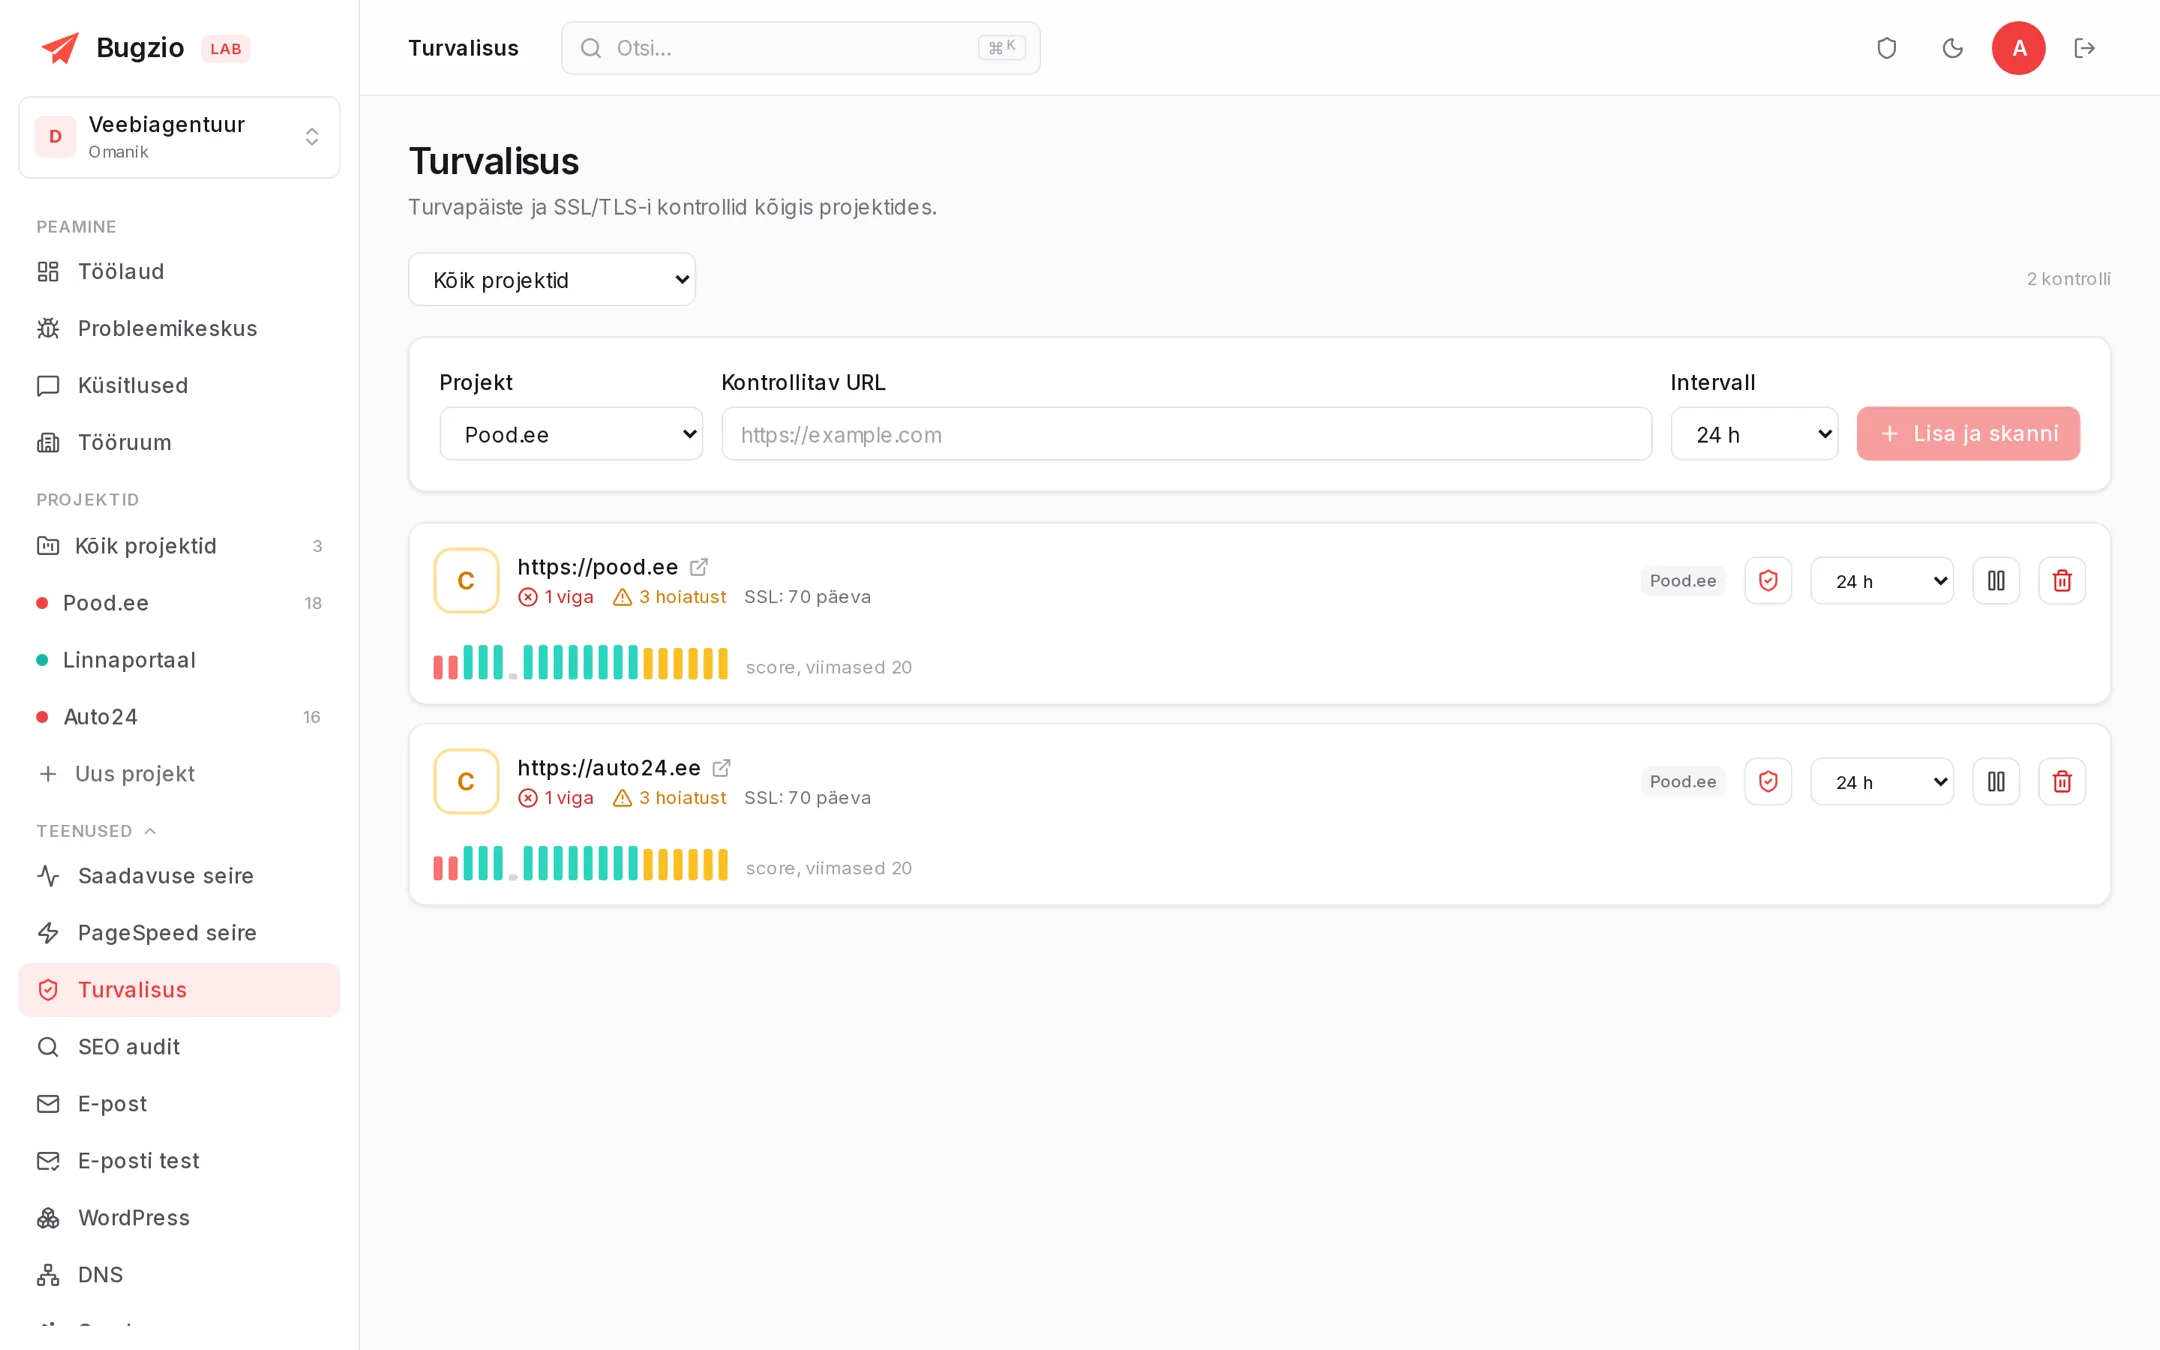
HTTP turvapäised, küpsiste lipud, CORS, avatud failid ja paneelid, sertifikaadi seadistus ning sisu skannimine varjatud koodi ja ootamatute ümbersuunamiste suhtes.
Pealkirjad, metakirjeldused, kanooniline aadress, indekseeritavus, sotsiaalmeedia sildid, piltide alt-tekstid, robots.txt ja sitemap.xml.
WCAG 2.2 AA audit axe-core’iga mitmes ekraanisuuruses ja GDPR-skann, mis fikseerib küpsised ja jälgijad, mis pannakse enne nõusoleku andmist.
Hoiatus läheb välja ainult siis, kui teenus liigub heast olekust halba, ja veel kord, kui probleem on lahendatud — mitte iga kontrolli järel. Saajad seadistame koos sinuga: e-post, soovi korral ka SMS.
Praeguseks on automaatselt tehtud üle 48 000 kontrolli, neist 44 414 kättesaadavuse kontrolli. See on seesama süsteem, mis hakkab tööle sinu projektides.
Hinne, punktid ja leiud iga teenuse kohta. Leid osutab konkreetsele kohale, mitte üldisele soovitusele.
Kuidas see töötab
Teenused on projekti seadetes. Lülita sisse see, mida vajad — ülejäänu käib taustal.
Aadress ja domeen. Nendest luuakse iga teenuse jaoks kontrollitavad sihtmärgid.
Iga projekti jaoks eraldi. Pakett määrab, kui tihti kontrollid käivad ja kui kaua ajalugu säilib.
E-postiga, soovi korral ka SMS-iga; saaja seadistame koos sinuga. Kogu ajalugu jääb paneeli, nii et kliendile saab aruande koostada igal hetkel.
Täielik nimekiri
Igaüks neist on iga projekti jaoks eraldi sisselülitatav.
Seotud võimalused
Kõik need osad kirjutavad ühte ja samasse veateatesse.
Lülita seire ühes projektis sisse ja vaata, mida kolmteist teenust sinu saidilt täna leiavad.
Ilma maksekaardita · Piiramatu arv teatajaid · Liides 6 keeles