 Bugzio
Pieejamība un atbildes laiks
HTTP pārbaudes ar plānam atbilstošu biežumu — līdz pat ik pēc 30 sekundēm. Katrs mērījums saglabā statusa kodu un atbildes laiku, tāpēc lēnums ir redzams pirms krituma.
Iespēja
Trīspadsmit servisi regulāri pārbauda katru projektu, un katra pārbaude beidzas ar 0–100 punktiem, A–F atzīmi un konkrētu atradumu sarakstu. Brīdinājums atnāk tikai tad, kad stāvoklis mainās.
Bez maksājumu kartes · Neierobežots ziņotāju skaits · Saskarne 6 valodās
Kāpēc tas ir svarīgi
Sertifikāts, kas beidzies. Lapa, kas kļuvusi divreiz lēnāka. Sīkdatne, kas uzstādās pirms piekrišanas. Neviens no tiem nesūta e-pastu.
Rezultāts: atskaite klientam ir gatava pirms tam, kad viņš to prasa.
Ko tu iegūsti
Katrs serviss strādā pēc vienas shēmas: punkti, atzīme un atradumi ar statusu „kārtībā“, „brīdinājums“ vai „kļūda“.
HTTP pārbaudes ar plānam atbilstošu biežumu — līdz pat ik pēc 30 sekundēm. Katrs mērījums saglabā statusa kodu un atbildes laiku, tāpēc lēnums ir redzams pirms krituma.
Google PageSpeed Insights mērījumi ar plāna noteiktu ritmu. Vēsture parāda, vai pēdējais izlaidums lapu padarīja ātrāku vai lēnāku.
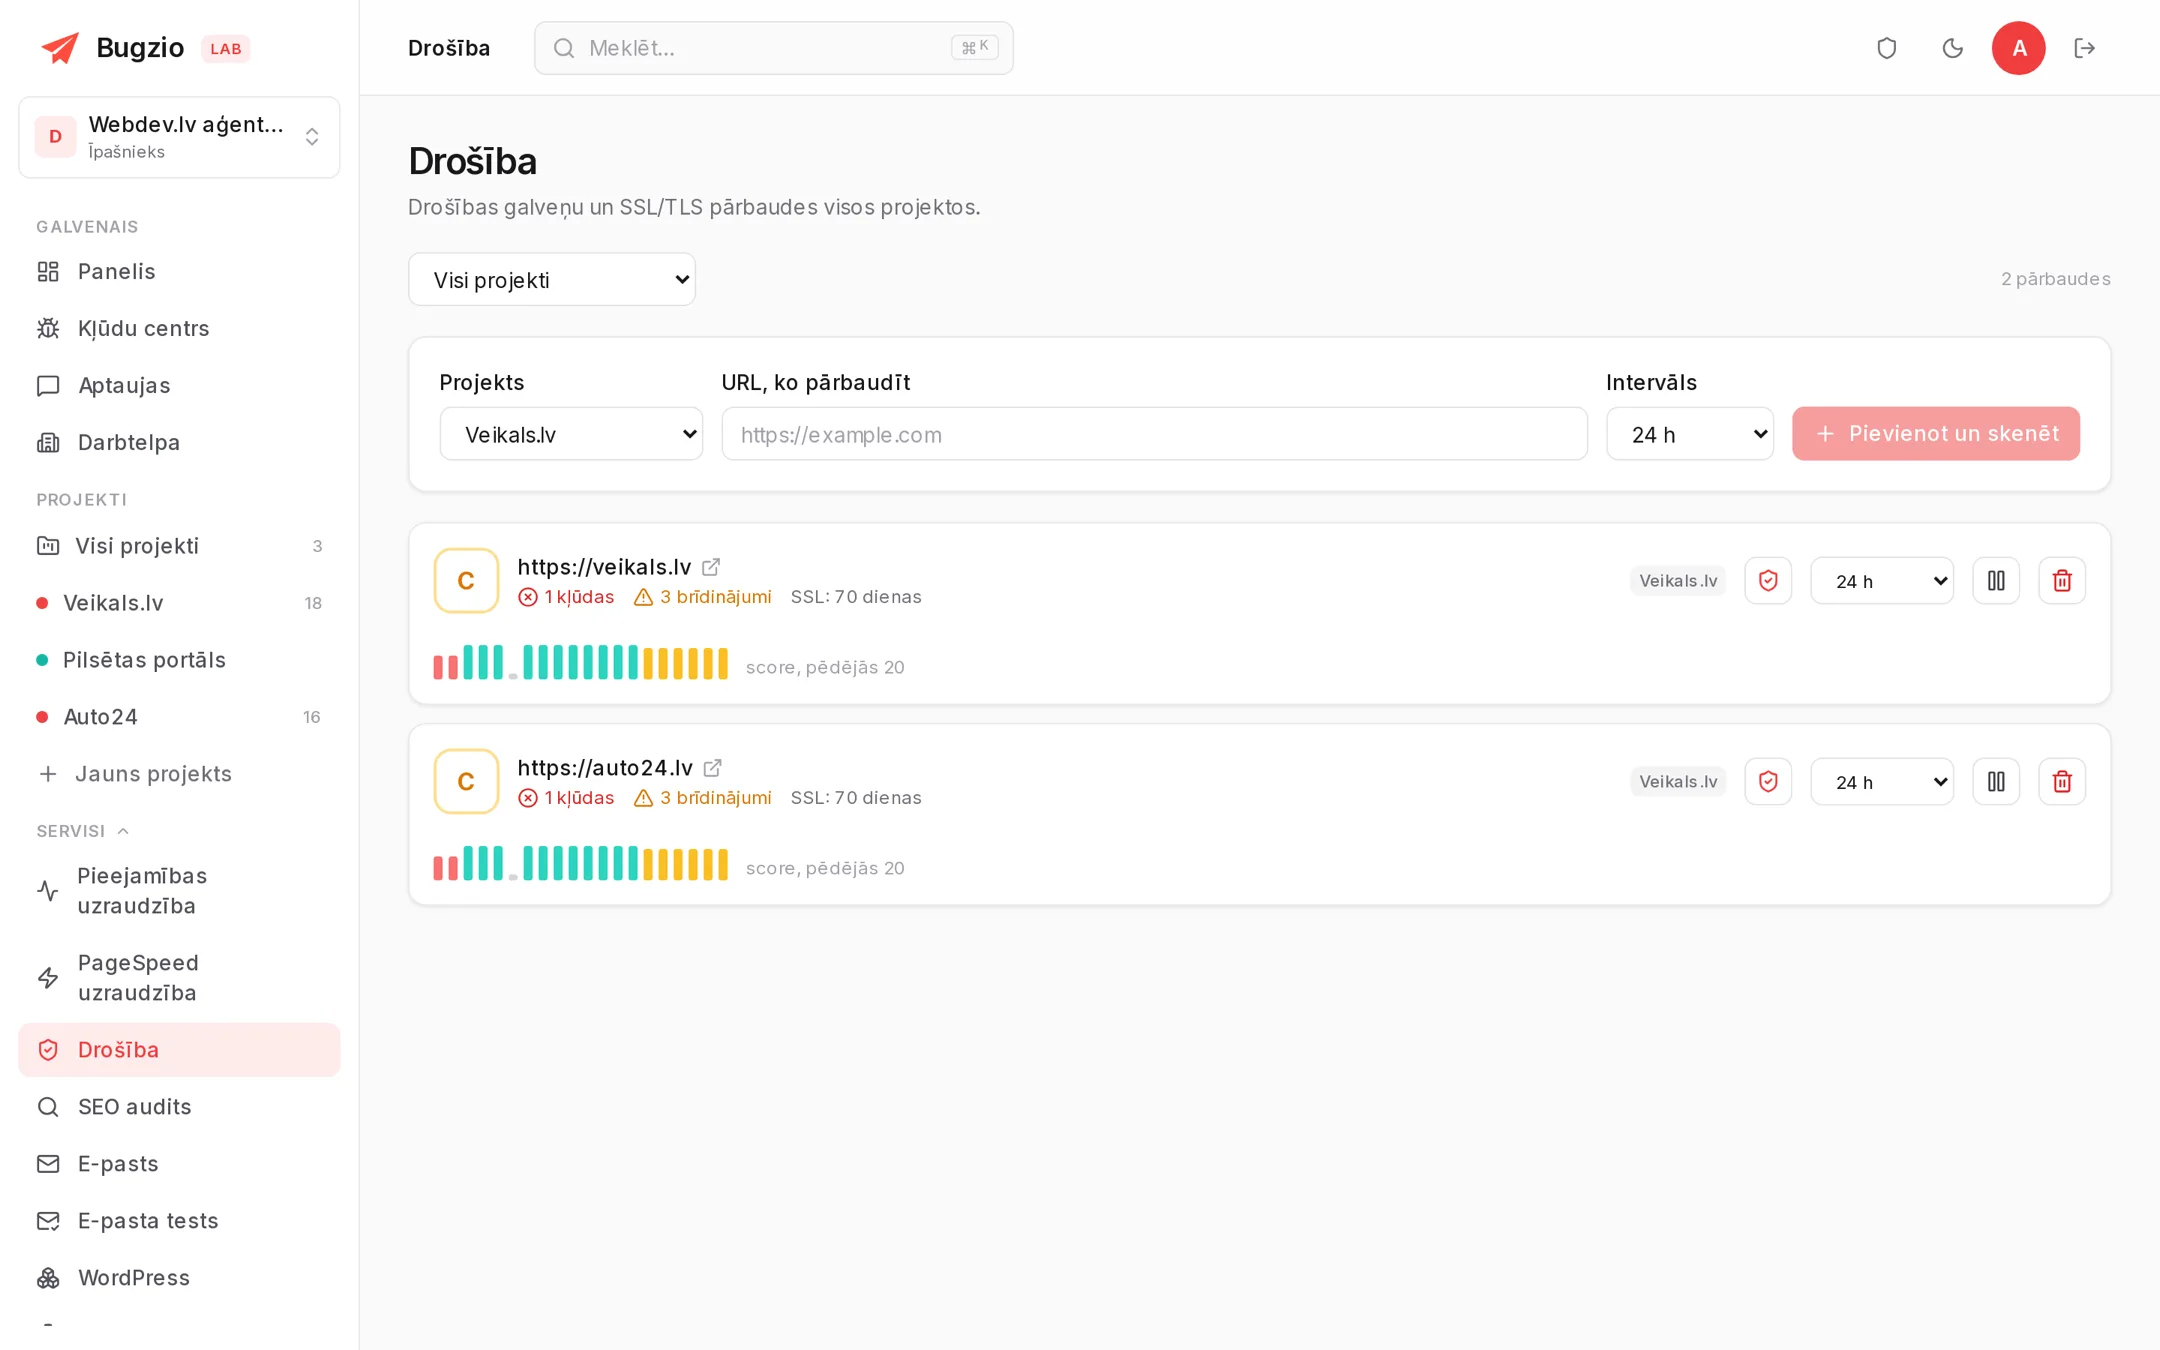
HTTP drošības galvenes, sīkdatņu karodziņi, CORS, atklāti faili un paneļi, sertifikāta konfigurācija, kā arī satura skenēšana uz apslēptu kodu un pāradresācijām.
Virsraksti, meta apraksti, kanoniskā adrese, indeksējamība, sociālo tīklu tagi, attēlu alt teksti, robots.txt un sitemap.xml.
WCAG 2.2 AA audits ar axe-core vairākos ekrāna izmēros un GDPR skenēšana, kas fiksē sīkdatnes un izsekotājus, kuri uzstādās pirms piekrišanas.
Brīdinājums aiziet tikai tad, kad serviss pāriet no laba stāvokļa uz sliktu, un vēlreiz, kad problēma ir atrisināta — nevis pēc katras pārbaudes. Piegādi saskaņojam ar tevi: e-pasts, pēc pieprasījuma arī SMS.
Šobrīd automātiski veiktas vairāk nekā 48 000 pārbaužu, no tām 44 414 pieejamības pārbaudes. Tā ir tā pati sistēma, kas strādās tavos projektos.
Atzīme, punkti un atradumi katram servisam. Atradums norāda konkrēto vietu, nevis vispārīgu ieteikumu.
Kā tas darbojas
Servisi ir projekta iestatījumos. Ieslēdz to, kas vajadzīgs, un pārējais notiek fonā.
Adrese un domēns. No tā tiek izveidoti pārbaudāmie mērķi katram servisam.
Katram projektam atsevišķi. Plāns nosaka, cik bieži pārbaudes notiek un cik ilgi glabājas vēsture.
Piegādi saskaņojam ar tevi: e-pasts, pēc pieprasījuma arī SMS. Panelī paliek visa vēsture, tāpēc atskaiti klientam var uztaisīt jebkurā brīdī.
Pilns saraksts
Katrs no tiem ir atsevišķi ieslēdzams katram projektam.
Saistītās iespējas
Visas šīs daļas raksta vienā un tajā pašā pieteikumā.
Logrīks, kas vienā klikšķī savāc ekrānuzņēmumu, konsoli, tīkla pieprasījumus un vidi.
Piekrišanas baneris ar žurnālu kā pierādījumu un automātisku skriptu bloķēšanu WordPress vietnēs.
Tavs logo, tava krāsa, tavs domēns un atsevišķa darbtelpa katram klientam.
Ieslēdz uzraudzību vienā projektā un paskaties, ko trīspadsmit servisi atrod tavā vietnē šodien.
Bez maksājumu kartes · Neierobežots ziņotāju skaits · Saskarne 6 valodās